Authentifizierung durch Active Directory
1 vote

Hi, seit ein paar Versionen (bei 2026.2.x war es auf jeden Fall noch nicht so) sorgt dieser Haken nicht mehr dafür, dass wir beim Zugreifen auf diese Datenquelle automatisch mit dem Domänenkonto Authentifiziert werden. Es muss jedes Mal zusätzlich im Browser bestätigt werden. Falls das eine bewusste Entscheidung ist: ok. Falls nicht, würden wir uns wünschen, dass der zusätzliche Schritt wieder gestrichen wird.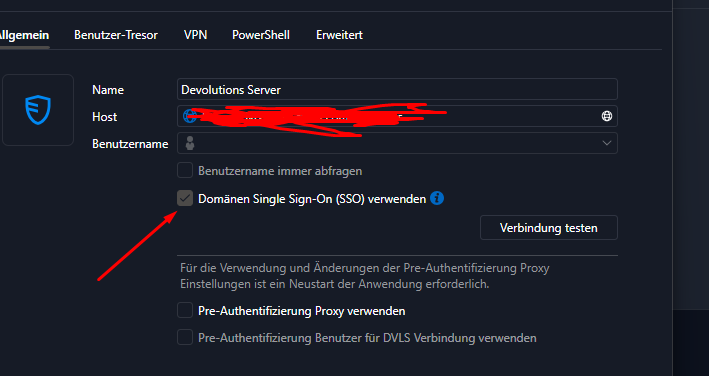
b9470b42-42e0-478c-9ca6-7396b422a7e0.png
All Comments (2)
Hallo,
vielen Dank für Ihre Meldung. Es handelt sich nicht um eine bewusste Änderung, sondern um eine Nebenwirkung einer Sicherheitsänderung in Devolutions Server, an die Remote Desktop Manager inzwischen angepasst wurde.
Aktuelle Versionen von Devolutions Server prüfen strenger, bevor sie eine Anmeldeanfrage bestätigen. Eine bestehende Browsersitzung wird nur noch dann als Bestätigung akzeptiert, wenn sich der Benutzer tatsächlich für genau diese Anfrage angemeldet hat. Vor dieser Änderung konnte ein Phishing-Angriff eine bestehende Sitzung missbrauchen, um eine Anmeldung ohne Wissen des Benutzers zu bestätigen. Das Domänen-SSO von Remote Desktop Manager hat sich auf diese bestehende Browsersitzung gestützt. Mit der strengeren Regel fordert der Server deshalb stattdessen eine Bestätigung im Browser an.
Remote Desktop Manager 2026.3.16.0 behebt das. Wenn „Domänen Single Sign-On (SSO) verwenden“ aktiviert ist, meldet sich Remote Desktop Manager jetzt direkt mit Ihrem aktuellen Windows-Konto bei Devolutions Server an, sodass der Server eine gültige Anmeldung für genau diese Anfrage erhält. Die automatische Anmeldung funktioniert dadurch wieder, und der Sicherheitsschutz bleibt vollständig bestehen.
Könnten Sie bitte prüfen, welche Versionen Sie verwenden?
- Remote Desktop Manager (Hilfe → Info)
- Devolutions Server
Wenn Ihre Remote Desktop Manager-Version älter als 2026.3.16.0 ist, sollte ein Update den zusätzlichen Schritt entfernen. Falls Sie bereits 2026.3.16.0 oder neuer verwenden und die Bestätigung weiterhin erscheint, teilen Sie uns bitte mit, ob Ihr Konto die Multi-Faktor-Authentifizierung (MFA) verwendet. Mit MFA ist es so vorgesehen, dass die Anmeldung im Browser abgeschlossen wird. Ohne MFA senden Sie uns bitte ein Debug-Protokoll eines Anmeldeversuchs, damit wir uns das genauer ansehen können.
Viele Grüße,
Hubert Mireault
Hi,
wir waren noch auf 2026.3.15. Mit dem Update auf .17 haben sich unsere Wünsche erfüllt.
Danke für die schnelle und ausführliche Rückmeldung!
Viele Grüße
Neo