Authentification SAML ne prends plus le contexte de l'utilisateur actif.
Authentification SAML ne prends plus le contexte de l'utilisateur actif.

J'utilise le module Cyberark avec une authentification SAML pour l'ouverture de session à mes serveur.
Lorsque j'ouvre une session, l'authentification SAML pointe sur l'IDP autre que l'utilisateur actuellement en session Windows.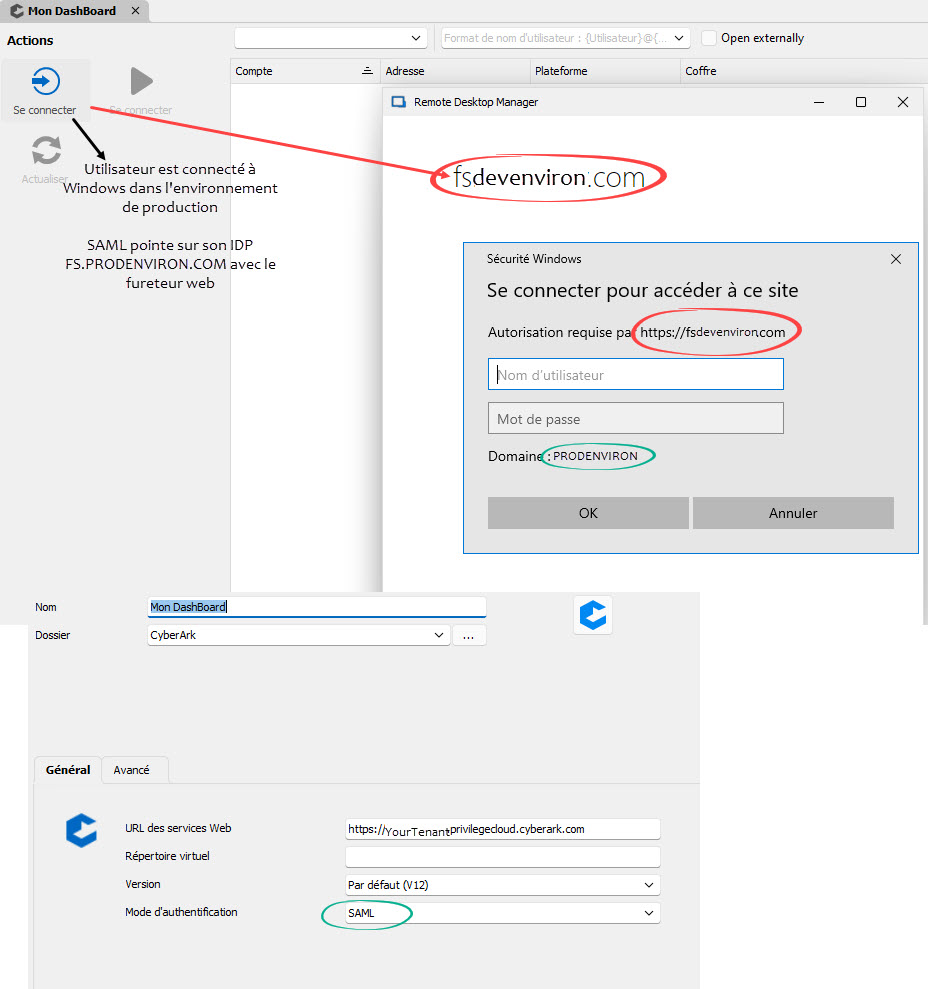
bugsaml.jpg
All Comments (5)
Bonjour André,
Est-ce que c'est suite à une mise à jour de RDM?
Vous pouvez essayer de renommer le dossier CyberArk_SAML situé dans %LOCALAPPDATA%\Devolutions\RemoteDesktopManager\WebView2.Cache\
Merci de nous tenir informé.
Cordialement,
Alex Belisle
Bonjour Alexandre,
La modification suggéré n'a pas fonctionné.
Par contre voici quelques détails supplémentaires de l'apparition du problème.
Ce problème est survenue immédiatement après avoir ajouté un profil dans mon fureteur internet pour un accès SSO dans notre environnement de Développement.
Je suis donc dans mon contexte de Production et configure un profil de contexte DEV dans mon navigateur.
Lors de l'ajout de mon profil DEV dans Microsoft Edge, RDMan était en fonction en arrière plan et j'avais même une session ouverte dans mon DashBoard CyberArk.
Sans même avoir fermé Remote Desktop Manager, toutes nouvelle tentative SAML de RDMan pointe sur l'authentification SSO de notre IDP de développement.
Depuis, impossible d'obtenir un authentification SAML dans mon contexte de production, ce qui cause une panne complète de mes session CyberArk via SAML.
J'ai supprimer le profil DEV de mon navigateur et le problème persiste.
Bonjour André,
Est-ce que c'est suite à une mise à jour de RDM?
Vous pouvez essayer de renommer le dossier CyberArk_SAML situé dans %LOCALAPPDATA%\Devolutions\RemoteDesktopManager\WebView2.Cache\
Merci de nous tenir informé.
Cordialement,
Bonjour André,
Désolé du délai, j'ai essayé de reproduire sans succès.
C'est un peu far fetched, mais se pourrait-il que votre chemin de cache dans RDM ait été modifié? (Fichier > Options > Types > Sessions > Site Web > Remplacer le chemin du cache).png)
Merci de vérifier.
Cordialement,
Alex Belisle
image (8).png
Bonjour, le paramètre mentionné n'affectait pas le comportement que j'avais. Il semble que RDMan s'associe au compte utilisateur paramétré dans Windows une fois qu'un compte est inscrit sur le poste au lieu de poursuivre avec le contexte de session de l'utilisateur. C'est un problème connue aussi avec d'autre application qui utilise le SAML.
Pour résoudre ce problème, il faut supprimer le compte de l'autre environnement qui s'est enregistré sur le poste. Comme mentionné au début, j'avais ajouter un compte de notre environnement de développement pour un accès SSO avec nos composante de cet environnement. Ce compte s'enregistre comme compte professionnel dans Windows...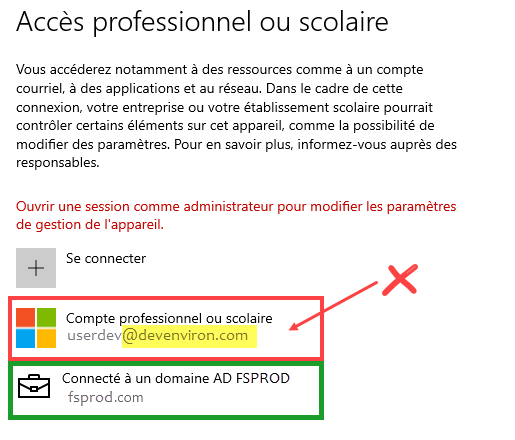
Une fois ce compte supprimé, RDMan utilise à nouveau le contexte de l'utilisateur actuellement en session pour l'authentification SAML.
L'accès à la voute CyberArk via RDM en SAML est revenue à la normal.
Merci
637966e4-d6c4-40bc-9b1d-2e464463d368.png
Bonjour André,
Excellent, merci de la mise à jour, de mon côté mon SAML prompt me donne le choix entre les 2 comptes, c'est le point que je trouve étrange.
Content de savoir que vous êtes de retour sur les rails!
Cordialement,
Alex Belisle