Automatically add a user group as Vault member when a non-admin user creates a vault
Automatically add a user group as Vault member when a non-admin user creates a vault
0 vote

On behalf of a customer:
When a non-admin user creates a vault, we would like a user group to be automatically added as a Vault member.
Right now, an administrator has to open each new vault and manually add the group.
French:
Lorsqu'un utilisateur non administrateur crée un coffre, nous aimerions qu'un groupe d'utilisateurs y soit ajouté automatiquement en tant que membres du coffre.
En ce moment, un administrateur doit ouvrir chaque nouveau coffre et y ajouter le groupe manuellement.
Alexis Beauparlant
All Comments (1)
Hello,
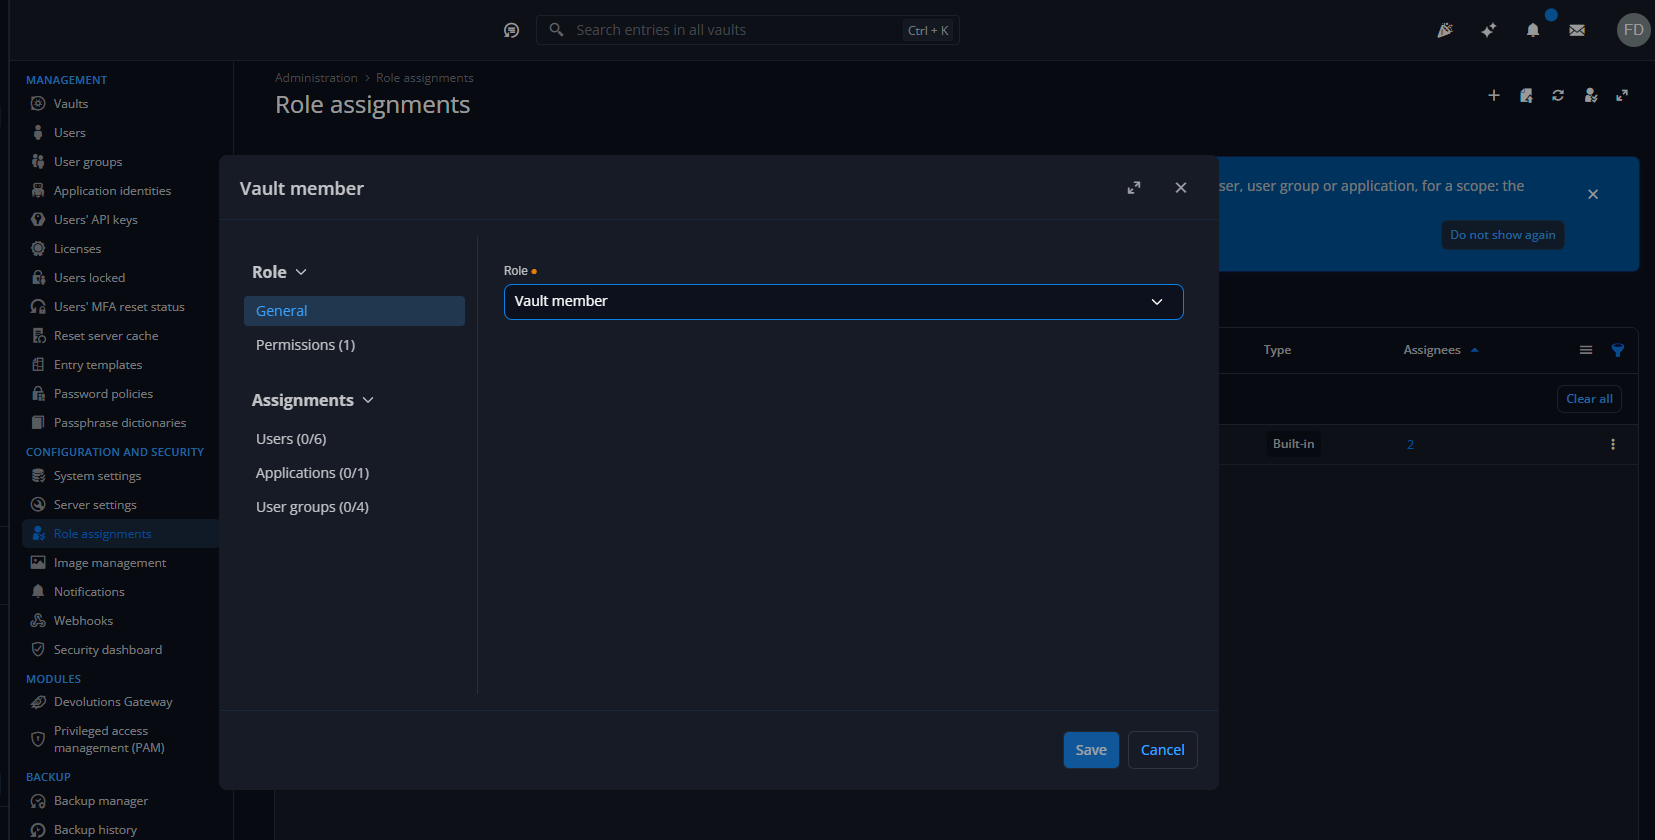
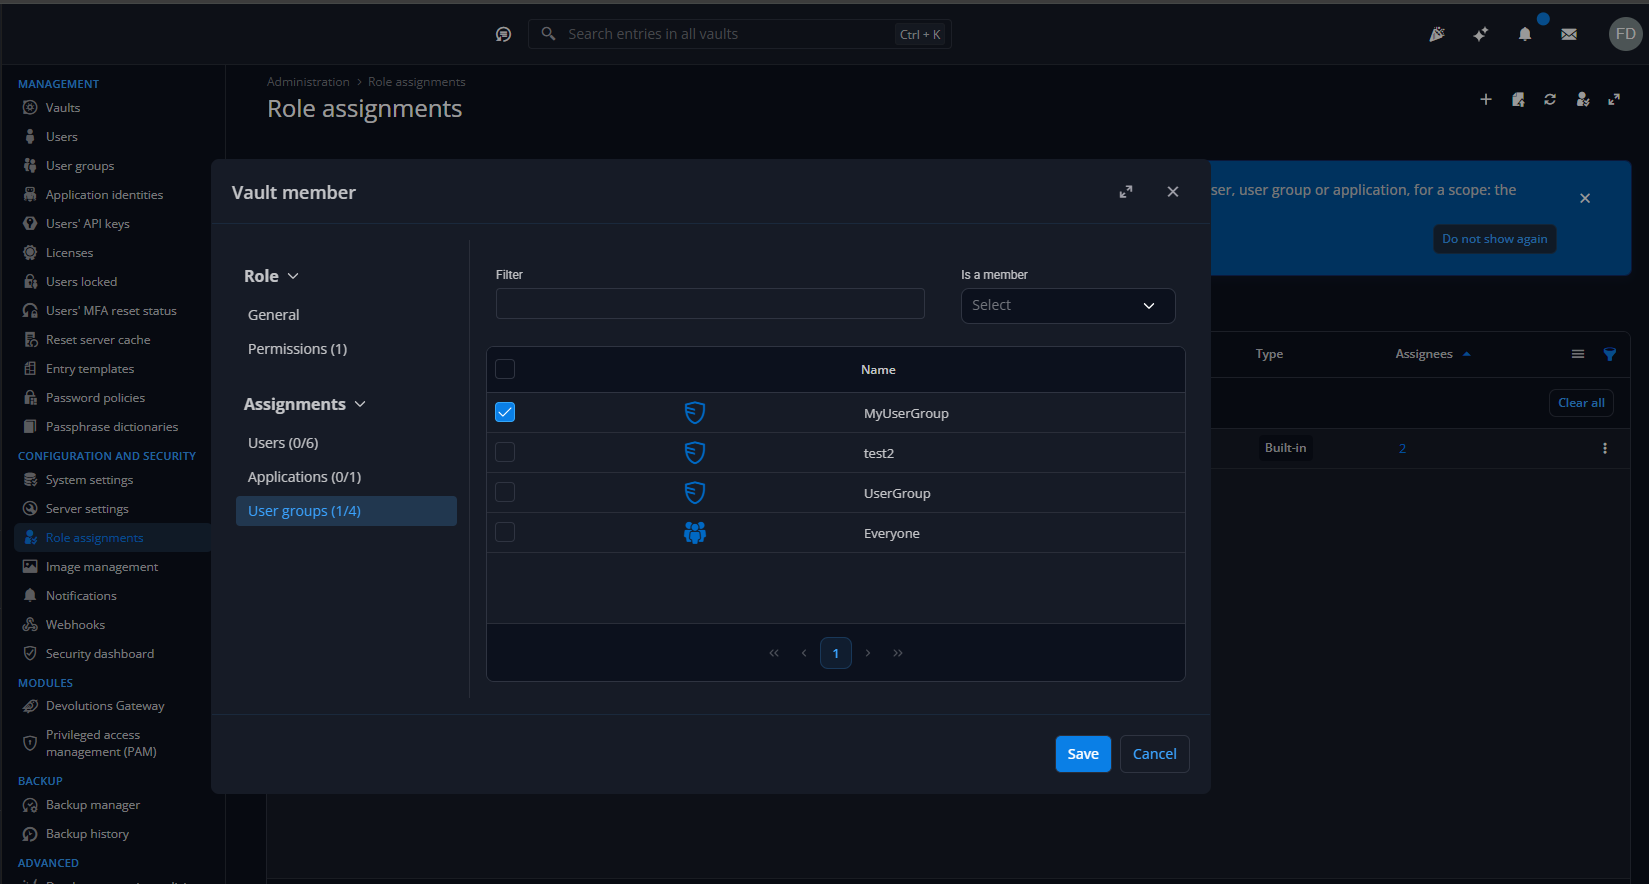
My understanding is that you want a user group to have access to every vault. This is already possible with the new role-based permission system (DVLS 2026.3+). Add the following role assignment under Administration – Configuration and security – Role assignments:
Role: Vault member
Scope: Workspace
Assignees: My_User_Group
Note that a Workspace-scoped assignment applies to all vaults, existing and future, not only those created by non-admin users. Entry permissions defined inside each vault still apply.
French:
Ma compréhension de votre besoin est qu’un groupe ait accès à chaque voûte. C’est déjà possible avec le nouveau système de rôles (DVLS 2026.3+). Il suffit d’ajouter l’assignation de rôle suivante dans Administration – Configuration et sécurité – Assignations de rôles :
Rôle : Vault member
Portée : Workspace
Assignés : My_User_Group
À noter : une assignation au niveau du workspace s’applique à toutes les voûtes, existantes et futures, et pas seulement à celles créées par des utilisateurs non administrateurs. Les permissions définies sur les entrées de chaque voûte continuent de s’appliquer.
François Dubois